Domain golfplatz-italien.de kaufen?
Wir ziehen mit dem Projekt
golfplatz-italien.de um.
Sind Sie am Kauf der Domain
golfplatz-italien.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain golfplatz-italien.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
POSTER Frankreich & Italien Reisen Italien A3 RahmenlosIdeal zum Aufhängen an Innenwänden und zum schnellen, einfachen und kostengünstigen Auffrischen der Inneneinrichtung Ihres Zuhauses. Wohndekor mit den neuesten Trends und Innovationen in der Wandkunst. WANDDEKORATION MIT BILDERN UND KUNSTDRUCKEN: Perfekter Kunstdruck zum Verschenken oder Dekorieren Ihres Schlafzimmers, Wohnzimmers, Arbeitszimmers, Geschäfts ... Dekorative Illustrationen mit einer von Kunstgalerien inspirierten Ästhetik. Ideal in jedem Raum kombinierbar. GEDRUCKT AUF PREMIUM-PAPIER UND -TINTEN: Alle Drucke verwenden langlebige Xerox-Tinten auf 250-Gramm-Papier mit FSC- und Ecolabel-Zertifizierung. VERSAND UND SCHUTZ UNSERER PRODUKTE: Sie werden verpackt in einem stabilen, robusten Umschlag oder einer Papprolle oder zusammen mit ihren Rahmen in einem gut geschützten Karton versandt, um Transportschäden zu vermeiden und sicherzustellen, dass sie in einwandfreiem Zustand bei Ihnen zu Hause ankommen. GARANTIE UND VERTRAUEN MADE IN SPANIEN: Hergestellt und versendet aus Spanien innerhalb von 48/72 Stunden. Wir bieten Kundenservice und Rücksendungen in Spanien an.13,09 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
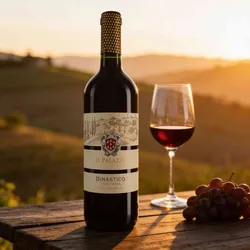
Il Palazzo, Arezzo, Italien - Rotwein trocken - Toskana, ItalienSangiovese & Alicante. In der lebendigen Stadt Arezzo, im Herzen der östlichen Toskana, pflegt die Familie Banelli ihre Leidenschaft auf rund 70 Hektar Rebland. Aus dieser Tradition entstehen nicht nur klassische Weine, sondern auch moderne, faszinierende Cuvées – wie der Il Palazzo Dinastico IGT. Er ist eine kraftvolle Komposition aus den Rebsorten Sangiovese und Alicante, die ihren Charakter im Stahltank entwickelt. Das Ergebnis ist ein dunkelroter, trockener Wein mit beeindruckender Tiefe. Sein Duft ist ein unmittelbarer Genuss: Ein fruchtbetontes Bukett aus reifen Amarenakirschen und saftigen Pflaumen, verfeinert mit einer Prise Pfeffer, zarten Orangenzesten, einer Spur Lebkuchen und dem Hauch von Veilchen. Am Gaumen entfaltet er seine ganze Fülle – fleischig und saftig, getragen von einem samtigen Tannin. Eine feine Würzigkeit begleitet die schöne Frucht, die mit langer Persistenz und einem eleganten Nachhall endet. Ein Wein, der die moderne Interpretation toskanischer Kunst perfekt verkörpert und bereits mit 90 Punkten von James Suckling begeisterte. Einfach einen Korkenzieher zur Hand nehmen und diesen besonderen Charakter entdecken. Rebsorte: Alicante,Sangiovese. Region: Toskana, Italien. Jahrgang: 2021. Alkoholgehalt: 14% vol. Geschmack: trocken. Passt zu: Burger mit Süßkartoffel,Lasagne, Spaghetti Bolognese, Nudeln mit Fleisch. Empfohlen für: BBQ,Freundeabend.6,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Warum heißt Italien Italien?
Der Name "Italien" stammt von den alten Römern, die das Gebiet als "Italia" bezeichneten. Der Ursprung des Wortes ist jedoch unsicher und es gibt verschiedene Theorien dazu. Eine Möglichkeit ist, dass es von dem lateinischen Wort "vitulus" abgeleitet ist, was "Kalb" bedeutet und auf die fruchtbaren Weiden in der Region hinweist. Eine andere Theorie besagt, dass der Name von den italischen Stämmen stammt, die in der Region lebten. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist das Fairway beim Golf?
Das Fairway beim Golf ist der Bereich zwischen Abschlag und Grün, der meist kurz gemäht ist und eine ebene Fläche darstellt. Es dient als Spielbahn für die Golfer, um ihren Ball möglichst weit in Richtung des Lochs zu schlagen. Das Fairway ist im Gegensatz zum Rough, einem höheren und unebeneren Grasbereich, einfacher zu spielen und ermöglicht präzisere Schläge. Golfer streben danach, den Ball vom Abschlag aus möglichst weit und genau auf das Fairway zu platzieren, um sich eine gute Ausgangsposition für den nächsten Schlag zu verschaffen. **

Welche Eigenschaften sollte eine funktionale Baseballtasche haben, um Platz für Schläger, Bälle und andere Ausrüstung zu bieten?
Eine funktionale Baseballtasche sollte über mehrere Fächer verfügen, um Schläger, Bälle und andere Ausrüstung ordentlich zu verstauen. Sie sollte strapazierfähig und wasserabweisend sein, um den Inhalt vor Witterungseinflüssen zu schützen. Zudem ist es hilfreich, wenn die Tasche über gepolsterte Tragegurte oder Rollen verfügt, um den Transport zu erleichtern. **
Italien Städte
MailandRomFlorenzVenedigMehr Ergebnisse **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Deutschland - ItalienDeutschland - Italien , Trennendes und Verbindendes nach mehr als 2000 Jahren gemeinsamer Kulturgeschichte , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20241202, Redaktion: Boeckh, Wolfgang, Seitenzahl/Blattzahl: 185, Keyword: Deutsch-Italienische Kulturbeziehungen; Goethe; Italienische Kunst; Petrarca, Fachschema: Internationale Zusammenarbeit, Fachkategorie: Internationale Beziehungen~Europäische Geschichte, Warengruppe: TB/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 12, Gewicht: 279, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Warum heißt Italien Italien?
Der Name "Italien" stammt von den alten Römern, die das Gebiet als "Italia" bezeichneten. Der Ursprung des Wortes ist jedoch unsicher und es gibt verschiedene Theorien dazu. Eine Möglichkeit ist, dass es von dem lateinischen Wort "vitulus" abgeleitet ist, was "Kalb" bedeutet und auf die fruchtbaren Weiden in der Region hinweist. Eine andere Theorie besagt, dass der Name von den italischen Stämmen stammt, die in der Region lebten. **
Ähnliche Suchbegriffe für Botnet
-
POSTER Frankreich & Italien Reisen Italien A3 RahmenlosIdeal zum Aufhängen an Innenwänden und zum schnellen, einfachen und kostengünstigen Auffrischen der Inneneinrichtung Ihres Zuhauses. Wohndekor mit den neuesten Trends und Innovationen in der Wandkunst. WANDDEKORATION MIT BILDERN UND KUNSTDRUCKEN: Perfekter Kunstdruck zum Verschenken oder Dekorieren Ihres Schlafzimmers, Wohnzimmers, Arbeitszimmers, Geschäfts ... Dekorative Illustrationen mit einer von Kunstgalerien inspirierten Ästhetik. Ideal in jedem Raum kombinierbar. GEDRUCKT AUF PREMIUM-PAPIER UND -TINTEN: Alle Drucke verwenden langlebige Xerox-Tinten auf 250-Gramm-Papier mit FSC- und Ecolabel-Zertifizierung. VERSAND UND SCHUTZ UNSERER PRODUKTE: Sie werden verpackt in einem stabilen, robusten Umschlag oder einer Papprolle oder zusammen mit ihren Rahmen in einem gut geschützten Karton versandt, um Transportschäden zu vermeiden und sicherzustellen, dass sie in einwandfreiem Zustand bei Ihnen zu Hause ankommen. GARANTIE UND VERTRAUEN MADE IN SPANIEN: Hergestellt und versendet aus Spanien innerhalb von 48/72 Stunden. Wir bieten Kundenservice und Rücksendungen in Spanien an.13,09 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Il Palazzo, Arezzo, Italien - Rotwein trocken - Toskana, ItalienSangiovese & Alicante. In der lebendigen Stadt Arezzo, im Herzen der östlichen Toskana, pflegt die Familie Banelli ihre Leidenschaft auf rund 70 Hektar Rebland. Aus dieser Tradition entstehen nicht nur klassische Weine, sondern auch moderne, faszinierende Cuvées – wie der Il Palazzo Dinastico IGT. Er ist eine kraftvolle Komposition aus den Rebsorten Sangiovese und Alicante, die ihren Charakter im Stahltank entwickelt. Das Ergebnis ist ein dunkelroter, trockener Wein mit beeindruckender Tiefe. Sein Duft ist ein unmittelbarer Genuss: Ein fruchtbetontes Bukett aus reifen Amarenakirschen und saftigen Pflaumen, verfeinert mit einer Prise Pfeffer, zarten Orangenzesten, einer Spur Lebkuchen und dem Hauch von Veilchen. Am Gaumen entfaltet er seine ganze Fülle – fleischig und saftig, getragen von einem samtigen Tannin. Eine feine Würzigkeit begleitet die schöne Frucht, die mit langer Persistenz und einem eleganten Nachhall endet. Ein Wein, der die moderne Interpretation toskanischer Kunst perfekt verkörpert und bereits mit 90 Punkten von James Suckling begeisterte. Einfach einen Korkenzieher zur Hand nehmen und diesen besonderen Charakter entdecken. Rebsorte: Alicante,Sangiovese. Region: Toskana, Italien. Jahrgang: 2021. Alkoholgehalt: 14% vol. Geschmack: trocken. Passt zu: Burger mit Süßkartoffel,Lasagne, Spaghetti Bolognese, Nudeln mit Fleisch. Empfohlen für: BBQ,Freundeabend.6,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist das Fairway beim Golf?
Das Fairway beim Golf ist der Bereich zwischen Abschlag und Grün, der meist kurz gemäht ist und eine ebene Fläche darstellt. Es dient als Spielbahn für die Golfer, um ihren Ball möglichst weit in Richtung des Lochs zu schlagen. Das Fairway ist im Gegensatz zum Rough, einem höheren und unebeneren Grasbereich, einfacher zu spielen und ermöglicht präzisere Schläge. Golfer streben danach, den Ball vom Abschlag aus möglichst weit und genau auf das Fairway zu platzieren, um sich eine gute Ausgangsposition für den nächsten Schlag zu verschaffen. **
-
Welche Eigenschaften sollte eine funktionale Baseballtasche haben, um Platz für Schläger, Bälle und andere Ausrüstung zu bieten?
Eine funktionale Baseballtasche sollte über mehrere Fächer verfügen, um Schläger, Bälle und andere Ausrüstung ordentlich zu verstauen. Sie sollte strapazierfähig und wasserabweisend sein, um den Inhalt vor Witterungseinflüssen zu schützen. Zudem ist es hilfreich, wenn die Tasche über gepolsterte Tragegurte oder Rollen verfügt, um den Transport zu erleichtern. **
-
Italien Städte
MailandRomFlorenzVenedigMehr Ergebnisse **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.